Keycloak vs Microsoft Entra ID: confronto e differenze
Cos’è Microsoft Entra ID e a cosa serve
Microsoft Entra ID, è il servizio cloud di Microsoft dedicato alla gestione delle identità digitali e degli accessi (Identity and Access Management, IAM). Distribuito interamente in modalità SaaS, consente alle organizzazioni di amministrare i processi di autenticazione, abilitare il Single Sign-On (SSO) per i dipendenti, configurare l’autenticazione a più fattori (MFA) e applicare criteri di sicurezza ai dispositivi aziendali.
La piattaforma è particolarmente indicata per le realtà che utilizzano ampiamente Microsoft 365, Azure e Intune, poiché centralizza la gestione delle identità all’interno di un ambiente integrato, senza richiedere la manutenzione di un’infrastruttura di autenticazione locale.
Keycloak vs Entra ID: confronto tra funzionalità IAM
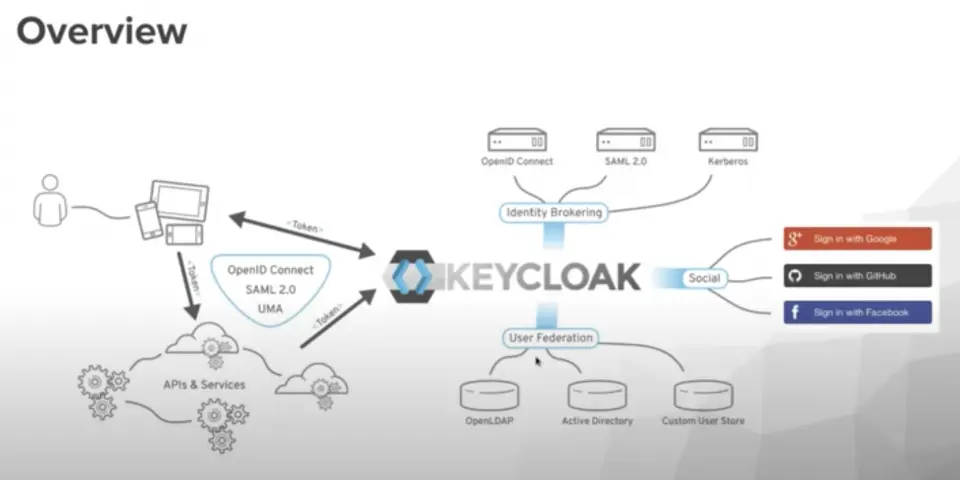
Keycloak e Microsoft Entra ID rispondono alle esigenze di gestione delle identità con due approcci differenti. Keycloak è una piattaforma IAM open source, che permette alle aziende di mantenere il controllo sull’ambiente di esecuzione. Può essere installata su infrastrutture on-premise, cluster Kubernetes o ambienti cloud, lasciando all’organizzazione la responsabilità della gestione operativa.
Microsoft Entra ID segue invece un modello di servizio gestito: Microsoft si occupa dell’infrastruttura cloud, della scalabilità e dell’applicazione delle patch di sicurezza, riducendo le attività tecniche a carico dell’azienda.
La differenza riguarda anche le possibilità di personalizzazione. Keycloak consente di intervenire in profondità sulla configurazione dei realm, sui modelli degli utenti e sui processi di autenticazione, anche attraverso estensioni sviluppate in Java tramite Service Provider Interface (SPI). Entra ID mette a disposizione funzionalità configurabili attraverso un ambiente strutturato, progettato per integrarsi con i servizi Microsoft e operare entro le possibilità offerte dalla piattaforma.
Autenticazione, Single Sign-On (SSO) e Multi-Factor Authentication (MFA)
Entrambe le piattaforme supportano standard di autenticazione e autorizzazione ampiamente utilizzati, tra cui OpenID Connect (OIDC) e OAuth 2.0, che consentono di gestire l’accesso degli utenti a più applicazioni attraverso meccanismi di Single Sign-On.
Keycloak si distingue per la flessibilità nella gestione dei protocolli di autenticazione, con il supporto a SAML 2.0 nei ruoli di Service Provider e Identity Provider. Permette inoltre di integrarsi con directory LDAP e sistemi Kerberos e offre diversi metodi di autenticazione multifattore, tra cui TOTP, WebAuthn e Passkey.
Microsoft Entra ID privilegia invece gli scenari di autenticazione cloud basati su OIDC e OAuth 2.0. Per la verifica dell’identità mette a disposizione diversi metodi di MFA, tra cui Microsoft Authenticator, chiavi di sicurezza FIDO2, passkey, SMS e chiamate vocali.
Integrazione con applicazioni aziendali e infrastrutture IT
L’integrazione con l’ecosistema Microsoft è uno dei principali punti di forza di Entra ID. La piattaforma si collega direttamente a servizi come Outlook, Teams e SharePoint e consente di gestire l’accesso ad applicazioni SaaS di terze parti attraverso connettori preconfigurati e funzionalità di provisioning automatizzato basate su SCIM.
Keycloak offre invece una maggiore libertà di integrazione negli ambienti eterogenei, come infrastrutture ibride, architetture multi-cloud e sistemi aziendali personalizzati. Può essere collegato a database esistenti, applicazioni legacy e componenti sviluppati su misura, adattandosi alle caratteristiche dell’infrastruttura già in uso.
Sicurezza, gestione delle identità e controllo degli accessi
Microsoft Entra ID mette a disposizione strumenti dedicati alla valutazione del rischio e alla protezione degli accessi. Tra questi rientrano Conditional Access, disponibile nei piani P1 e P2, ed Entra ID Protection, che permettono di applicare controlli di sicurezza sulla base di elementi contestuali, come il rischio associato all’utente o al dispositivo, la posizione geografica e il rilevamento di comportamenti anomali.
Keycloak punta invece sulla flessibilità nella definizione delle regole di accesso e sulla possibilità di mantenere il controllo diretto dei dati gestiti dalla piattaforma. Supporta il controllo degli accessi basato sui ruoli (RBAC), anche con configurazioni granulari, e consente di personalizzare gli attributi degli utenti in funzione delle esigenze applicative. L’installazione su infrastrutture sotto il controllo dell’organizzazione permette inoltre di gestire direttamente la conservazione e l’accessibilità dei log di audit.
Le differenze principali riguardano quindi l’approccio alla sicurezza: Entra ID offre strumenti integrati per la valutazione contestuale del rischio, mentre Keycloak permette di definire un ambiente di gestione degli accessi maggiormente personalizzato e coerente con le politiche infrastrutturali aziendali.
Ready-Made Templates
Cerchi una piattaforma IAM o IGA per la gestione delle identità digitali?Visita il sito di Yookey per scoprire le soluzioni disponibili
Quale soluzione IAM scegliere per la propria azienda?
La scelta tra Keycloak e Microsoft Entra ID dovrebbe partire dall’analisi dell’infrastruttura esistente, dei requisiti di sicurezza e del livello di controllo richiesto nella gestione delle identità.
Microsoft Entra ID è una scelta da valutare quando:
- L’azienda utilizza già Microsoft 365, Azure e gli altri servizi dell’ecosistema Microsoft.
- Si desidera affidare al provider la gestione dell’infrastruttura IAM.
- Sono necessarie funzionalità integrate per applicare politiche di accesso basate sul rischio e sul contesto.
Keycloak è una soluzione da considerare quando:
- È necessario mantenere la possibilità di eseguire la piattaforma su infrastrutture private o in ambienti multi-cloud.
- Il controllo sulla localizzazione e sulla gestione dei dati rappresenta una priorità.
- Occorre personalizzare in modo approfondito i flussi di autenticazione e le regole di accesso.
- Si vuole utilizzare una soluzione open source senza costi di licenza del software, tenendo conto delle spese per infrastruttura, manutenzione e gestione operativa.
Yookey Keycloak SaaS: semplificare la gestione delle identità con un servizio gestito
Una gestione efficace delle identità digitali richiede un approccio integrato che unisca Identity & Access Management (IAM) e Identity Governance Administration (IGA). In questo contesto, Yookey e YooPoint lavorano in sinergia per gestire l’intero ciclo di vita degli utenti: dall’autenticazione sicura con Single Sign-On (SSO) e Multi-Factor Authentication (MFA), fino alla governance degli accessi tramite campagne di Access Review, gestione dei permessi e processi di onboarding e offboarding.
Grazie all’integrazione nativa tra le due piattaforme, le organizzazioni possono automatizzare la revisione periodica degli accessi, mantenere il principio del least privilege e semplificare le attività di conformità e audit
Parla direttamente con il nostro team per ulteriori informazioni.