Keycloak 26.8: le 5 principali novità della nuova versione
- Provisioning automatico di utenti e gruppi tramite API SCIM (Supported)
- Gestione multi-cluster semplificata con l’architettura Stateless (Supported)
- Token Exchange e delega degli accessi per agenti AI e applicazioni esterne (Preview)
- Credenziali digitali verificabili: novità per gli standard OID4VCI e OID4VP
- Maggiore affidabilità nella protezione dagli attacchi brute force e correzione SAML SLO in Keycloak 26.8.1
- Yookey: la soluzione IAM basata su Keycloak con SPID e CIE

La release Keycloak 26.8 introduce miglioramenti significativi nella gestione delle identità digitali e degli accessi (IAM, Identity and Access Management). Le novità riguardano soprattutto l’evoluzione dell’architettura per gli ambienti cloud-native, l’integrazione di standard aperti per il provisioning degli utenti e le credenziali verificabili, oltre a nuove funzionalità di sicurezza pensate per supportare scenari di utilizzo sempre più complessi, tra cui quelli che coinvolgono agenti di intelligenza artificiale.
Ecco le 5 novità principali di Keycloak 26.8 e le relative implicazioni per la gestione delle identità, l’automazione e la protezione degli accessi.
1. Provisioning automatico di utenti e gruppi tramite API SCIM (Supported)
Con Keycloak 26.8, il supporto allo standard SCIM (System for Cross-domain Identity Management) per la gestione di utenti e gruppi diventa ufficialmente disponibile.
Questa funzionalità consente di automatizzare la sincronizzazione delle identità tra Keycloak e sistemi esterni, come piattaforme HR e soluzioni di Identity Governance. È quindi possibile gestire in modo centralizzato e automatizzato le operazioni di creazione, aggiornamento e disattivazione degli account utente.
2. Gestione multi-cluster semplificata con l'architettura Stateless (Supported)
La nuova modalità stateless (–features=stateless) viene introdotta come funzionalità ufficialmente supportata e consente di collegare più cluster Keycloak utilizzando il database per la persistenza delle sessioni.
Questo approccio riduce la complessità dell’infrastruttura, eliminando la necessità di configurare la replicazione cross-site di un’istanza Infinispan esterna. Contestualmente, la precedente architettura multi-cluster v1 viene deprecata, favorendo un modello di distribuzione più semplice da gestire.
Ready-Made Templates
Sei in cerca di un Sistema IAM?Visita il sito di Yookey per scoprire le soluzioni disponibili
3. Token Exchange e delega degli accessi per agenti AI e applicazioni esterne (Preview)
Keycloak 26.8 introduce in anteprima nuove possibilità di delega degli accessi attraverso lo scope parametrizzato delegation: client:. Il meccanismo permette agli utenti di autorizzare agenti AI e applicazioni di terze parti ad accedere alle risorse consentite tramite un flusso di consenso basato su OAuth.
I token emessi includono il claim act, che identifica il contesto della delega. La funzionalità prevede inoltre una limitazione esplicita: i token delegati non possono essere utilizzati per accedere alle Admin API di Keycloak. Questa restrizione contribuisce a impedire l’escalation dei privilegi e a mantenere separati i permessi degli utenti da quelli delle applicazioni delegate.
4. Credenziali digitali verificabili: novità per gli standard OID4VCI e OID4VP
La release amplia il supporto alle credenziali digitali verificabili introducendo in Preview le funzionalità basate sullo standard OpenID for Verifiable Credential Issuance (OID4VCI). L’aggiornamento consente di gestire il ciclo di vita delle credenziali, includendo meccanismi di revoca integrati con i refresh token e funzionalità di attestazione delle chiavi.
A queste novità si aggiunge il supporto sperimentale alla verifica delle credenziali presentate attraverso wallet digitali durante i processi di autenticazione, basato sullo standard OpenID for Verifiable Presentations (OID4VP). Si tratta di un’evoluzione che amplia le possibilità di integrazione di Keycloak con sistemi di identità digitale basati su credenziali verificabili.
5. Maggiore affidabilità nella protezione dagli attacchi brute force e correzione SAML SLO in Keycloak 26.8.1
Tra i miglioramenti relativi alla sicurezza, Keycloak 26.8 introduce la persistenza nel database dei dati relativi ai blocchi conseguenti a ripetuti tentativi di autenticazione falliti. Questa impostazione, attiva di default, consente di mantenere le informazioni sui blocchi anche dopo il riavvio dei nodi del cluster, evitando che lo stato delle protezioni venga perso a causa di un’interruzione del servizio.
La patch Keycloak 26.8.1 include inoltre una correzione di sicurezza relativa al protocollo SAML Single Logout (SLO). L’intervento impedisce a un client di terminare impropriamente le sessioni associate ad altre applicazioni, rafforzando l’isolamento tra i diversi contesti di autenticazione e migliorando la sicurezza complessiva della gestione delle sessioni.
Per approfondire tutti i dettagli della nuova versione di Keycloak, consulta la release ufficiale di Keycloak 26.8.
Yookey: la soluzione IAM basata su Keycloak con SPID e CIE
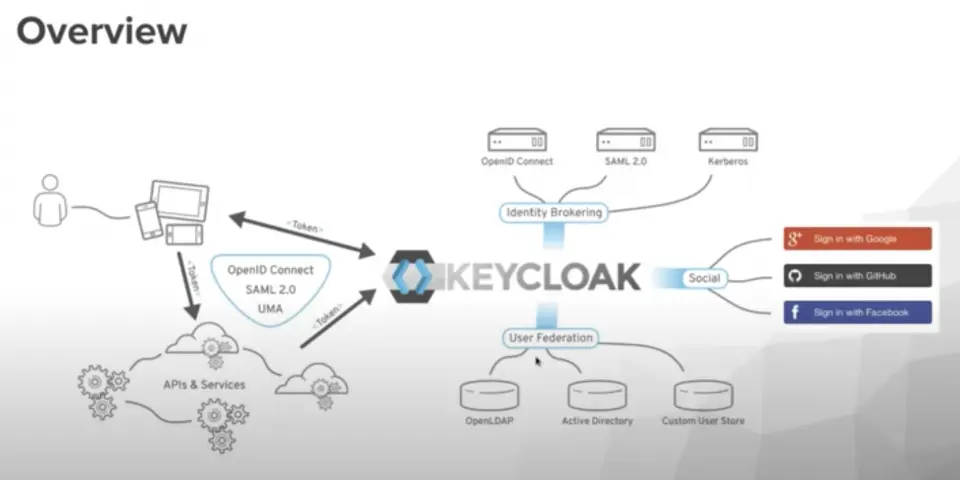
Yookey è una soluzione di Identity and Access Management (IAM) basata su Keycloak, che garantisce una gestione robusta e sicura delle identità digitali e del controllo degli accessi a risorse e servizi.
La soluzione rende più semplici e sicuri i processi di onboarding e offboarding, sfruttando l’integrazione con il Single Sign-On (SSO) e l’automazione avanzata della gestione degli accessi, applicando contestualmente meccanismi di autenticazione multi-fattore (MFA) per rafforzare la sicurezza fin dal primo accesso.
Yookey si integra nativamente con YooPoint, il software IGA (Identity Governance and Administration) della Suite E-time in modo tale da gestire l’intero ciclo di vita delle identità digitali.
Parla direttamente con il nostro team per ulteriori informazioni.