Multi-Factor Authentication (MFA): cos’è, vantaggi e best practice
- Cos’è l’autenticazione Multi-Factor (MFA) e come funziona
- Quali sono i vantaggi della MFA per la sicurezza aziendale
- Tipologie di autenticazione MFA: i principali metodi
- MFA vs 2FA: differenze e caratteristiche
- Best practice per implementare l’autenticazione Multi-Factor
- Yookey: autenticazione MFA sicura e gestita
Cos’è l’autenticazione Multi-Factor (MFA) e come funziona
La Multi-Factor Authentication (MFA), o autenticazione a più fattori, è un sistema di sicurezza che verifica l’identità di un utente attraverso la combinazione di due o più elementi di autenticazione indipendenti prima di autorizzare l’accesso a un account, un’applicazione, una rete o una risorsa aziendale.
A differenza della tradizionale autenticazione basata esclusivamente su username e password, la MFA introduce un ulteriore livello di protezione secondo un approccio di difesa stratificata (defense in depth). I fattori utilizzati appartengono generalmente a tre categorie: qualcosa che l’utente conosce, qualcosa che possiede e qualcosa che è.
La combinazione di più verifiche rende molto più difficile compromettere un account. Anche nel caso in cui una password venga rubata o intercettata, un malintenzionato non può completare l’accesso senza disporre degli ulteriori fattori richiesti dal sistema.
Il processo di autenticazione MFA prevede una sequenza di controlli che consentono di confermare l’identità dell’utente prima di concedere l’accesso.
Il primo passaggio consiste generalmente nell’inserimento delle credenziali principali, come username e password. Dopo questa prima verifica, il sistema richiede un ulteriore elemento di autenticazione appartenente a una categoria differente: ad esempio un codice generato da un’app Authenticator, una notifica push o un token fisico.
L’accesso viene autorizzato solo dopo il completamento di tutti i controlli previsti.
Quali sono i vantaggi della MFA per la sicurezza aziendale
Implementare l’autenticazione a più fattori permette di ridurre significativamente il rischio di accessi non autorizzati e di proteggere l’organizzazione dalle principali minacce legate al furto delle credenziali.
La MFA rappresenta infatti una difesa efficace contro attacchi come phishing, credential stuffing e compromissione degli account, limitando anche la possibilità per malware e ransomware di propagarsi lateralmente all’interno dell’infrastruttura aziendale.
La protezione è particolarmente importante per gli accessi a VPN, desktop remoti, account amministrativi e sistemi contenenti dati sensibili o risorse critiche.
Oltre alla sicurezza, l’MFA supporta le aziende nel rispetto delle misure di protezione richieste da normative e standard come GDPR, NIS2, DORA, PCI DSS e CMMC. Una gestione più sicura degli accessi contribuisce quindi a proteggere dati e reputazione aziendale, riducendo al tempo stesso l’esposizione a sanzioni e conseguenze economiche derivanti da eventuali incidenti informatici.
Ready-Made Templates
Sei in cerca di un Sistema IAM?Visita il sito di Yookey per scoprire le soluzioni disponibili
Tipologie di autenticazione MFA: i principali metodi
I fattori di autenticazione utilizzati dalla MFA possono essere ricondotti a tre principali categorie:
- Fattori di conoscenza: comprendono informazioni che solo l’utente dovrebbe conoscere, come password, PIN o risposte a domande di sicurezza.
- Fattori di possesso: richiedono la disponibilità di un dispositivo o di uno strumento associato all’utente. Rientrano in questa categoria token hardware, chiavi di sicurezza, smart card, applicazioni Authenticator per la generazione di codici TOTP e codici OTP inviati tramite SMS o e-mail.
- Fattori di inerenza: si basano sulle caratteristiche biometriche dell’utente, come impronta digitale, riconoscimento facciale, scansione dell’iride o biometria comportamentale.
La combinazione di fattori appartenenti a categorie diverse consente di aumentare il livello di sicurezza e di adattare il processo di autenticazione alle specifiche esigenze dell’organizzazione.
MFA vs 2FA: differenze e caratteristiche
I termini MFA e 2FA vengono spesso utilizzati come sinonimi, ma indicano concetti leggermente diversi.
La Two-Factor Authentication (2FA) richiede esattamente due fattori di autenticazione per verificare l’identità dell’utente. La Multi-Factor Authentication (MFA) è invece un concetto più ampio e comprende qualsiasi processo che utilizzi due o più fattori indipendenti.
Di conseguenza, la 2FA può essere considerata una specifica forma di MFA, mentre una strategia MFA può prevedere ulteriori livelli di verifica.
Questa maggiore flessibilità consente alle organizzazioni di combinare password, token hardware, biometria e controlli contestuali basati sul rischio, costruendo processi di autenticazione più robusti e adattabili ai diversi scenari di accesso.
Best practice per implementare l’autenticazione Multi-Factor
Per ottenere il massimo beneficio dalla MFA, non è sufficiente limitarne l’utilizzo a pochi account o applicazioni. La protezione dovrebbe essere estesa a tutti gli utenti, con particolare attenzione agli account amministrativi, agli accessi remoti, alle VPN e alle risorse più critiche.
Tra le principali best practice rientrano:
- applicare la MFA agli account con privilegi elevati;
- privilegiare metodi resistenti al phishing, come FIDO2 e Passkey;
- limitare il ricorso a SMS quando sono disponibili alternative più sicure;
- adottare politiche di autenticazione adattiva basate sul livello di rischio;
- prevenire fenomeni come la MFA fatigue, evitando richieste di approvazione ripetitive e non necessarie;
- proteggere attentamente i processi di registrazione e recupero degli account;
- mantenere sessioni affidabili sui dispositivi riconosciuti, senza compromettere la sicurezza.
Un’implementazione efficace deve trovare il giusto equilibrio tra protezione, semplicità di utilizzo e continuità operativa, evitando che procedure troppo complesse spingano gli utenti verso pratiche non sicure o soluzioni di Shadow IT
Yookey: autenticazione MFA sicura e gestita
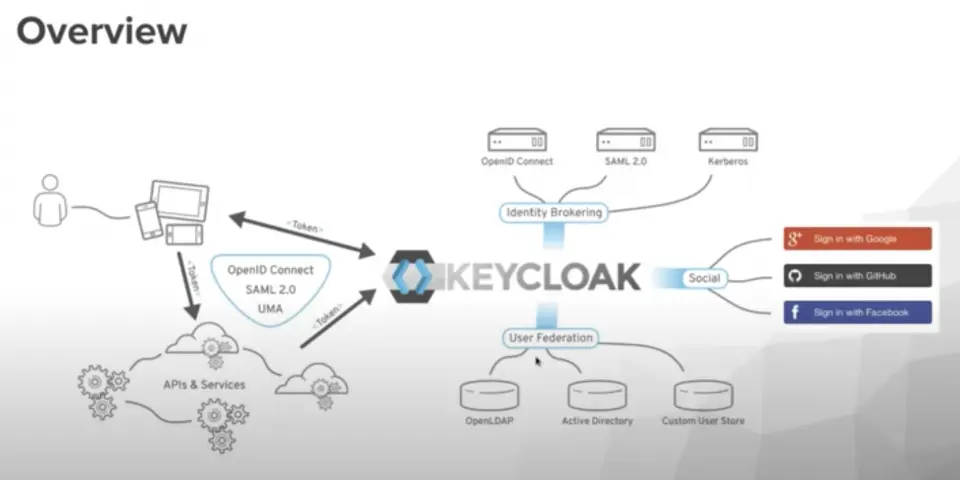
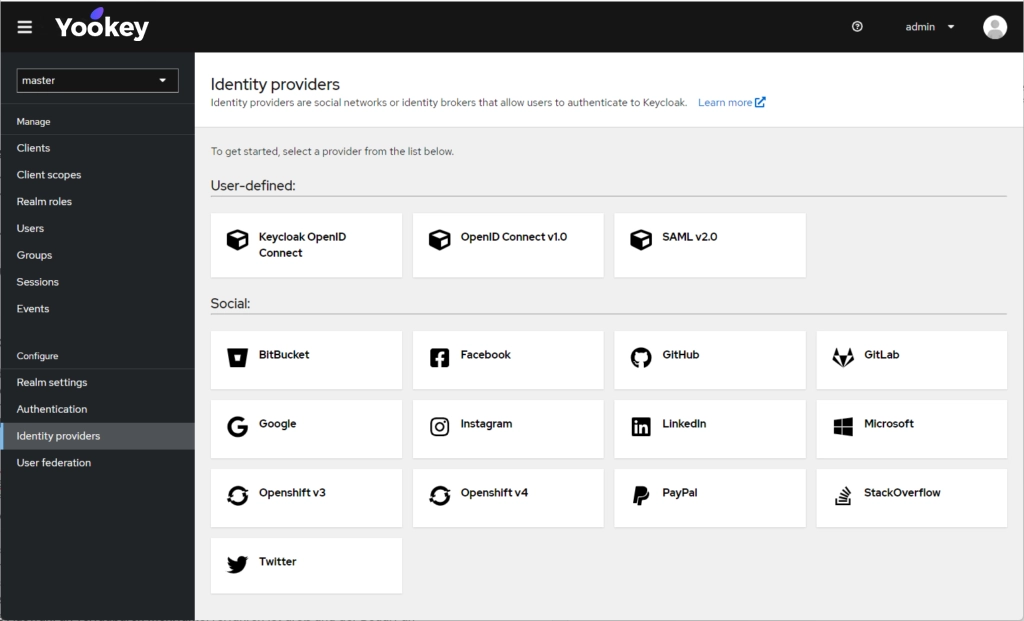
Yookey è una soluzione di Identity and Access Management basata su Keycloak e offerta in modalità SaaS completamente gestita. Permette alle organizzazioni di adottare funzionalità avanzate di gestione delle identità senza dover sostenere direttamente le complessità legate all’installazione, alla manutenzione dell’infrastruttura e agli aggiornamenti della piattaforma.
La soluzione integra funzionalità native di Single Sign-On e supporta diversi metodi di autenticazione Multi-Factor, tra cui OTP via SMS ed e-mail, token fisici, Virtual Authenticator e Passkey.
Inoltre, attraverso Yookey ID, piattaforma accreditata ACN e certificata come soggetto aggregatore, aziende private e Pubbliche Amministrazioni possono integrare l’accesso tramite SPID e CIE, semplificando il processo di adozione e riducendo la complessità degli iter di accreditamento.
Parla direttamente con il nostro team per saperne di più