Le 10 principali sfide della gestione degli accessi aziendali (IAM)
Le 10 Sfide dell'IAM nella Gestione degli Accessi Aziendali
La gestione delle identità e degli accessi (IAM) rappresenta un elemento essenziale della sicurezza informatica aziendale, poiché consente di controllare l’accesso a dati, applicazioni e infrastrutture IT, assicurando che ogni utente disponga esclusivamente delle autorizzazioni necessarie. In questo contesto, le organizzazioni si trovano a dover gestire problematiche che coinvolgono non solo la protezione delle informazioni, ma anche l’efficienza operativa e la corretta amministrazione degli accessi. Vediamo quali sono 10 delle principali criticità nella gestione degli accessi aziendali (IAM) e quali conseguenze possono avere sulla sicurezza e sui processi organizzativi.
1. Assenza di un controllo centralizzato degli accessi
Quando identità e autorizzazioni sono distribuite tra sistemi locali, database differenti e piattaforme cloud, diventa difficile ottenere un quadro completo degli accessi aziendali. La mancanza di un sistema centralizzato impedisce di individuare facilmente quali utenti siano autorizzati a consultare informazioni o utilizzare risorse sensibili. Questa frammentazione complica le attività di monitoraggio e verifica della conformità, aumentando il rischio di accessi non adeguatamente controllati.
Ready-Made Templates
Sei in cerca di un Sistema IAM?Visita il sito di Yookey per scoprire le soluzioni disponibili
2. Accumulo di autorizzazioni nel tempo (Privilege Creep)
Nel corso della propria esperienza lavorativa, un dipendente può cambiare ruolo, reparto o partecipare a progetti che richiedono privilegi aggiuntivi. Spesso, però, i permessi precedentemente assegnati non vengono rimossi una volta terminata la necessità. Si genera così un progressivo aumento delle autorizzazioni, con utenti che dispongono di accessi non più coerenti con le proprie responsabilità. Questa condizione contrasta con il principio del minimo privilegio e aumenta i potenziali punti di vulnerabilità.
3. Gestione disorganizzata del ciclo di vita delle identità (Onboarding e Offboarding)
La mancanza di coordinamento tra il reparto IT e le risorse umane, unita a procedure manuali, può rendere inefficiente la gestione degli account aziendali. L’attivazione delle credenziali per i nuovi collaboratori rischia di subire ritardi, mentre in caso di cessazione del rapporto lavorativo la disattivazione degli account potrebbe non avvenire tempestivamente. Queste inefficienze compromettono la continuità operativa e possono lasciare attivi accessi che dovrebbero essere revocati.
4. Utilizzo di credenziali condivise e assenza di responsabilità individuale
Quando più persone utilizzano lo stesso account, diventa difficile attribuire con certezza le singole operazioni a chi le ha effettivamente eseguite. Modifiche, eliminazioni e consultazioni di informazioni riservate non possono essere ricondotte con precisione a uno specifico utente, compromettendo la tracciabilità delle attività. A questo si aggiunge il rischio associato alla condivisione di password poco sicure o utilizzate da più persone, che riduce l’affidabilità dei sistemi di registrazione e dei controlli di sicurezza.
5. Difficoltà di gestione degli ambienti ibridi e multi-cloud
6.Debolezze nei meccanismi di autorizzazione delle applicazioni (Broken Access Control)
Alcune vulnerabilità applicative derivano dall’incapacità di verificare correttamente i permessi degli utenti durante ogni richiesta di accesso a dati o funzionalità. Quando le applicazioni o le API non effettuano controlli adeguati, soggetti privi delle necessarie autorizzazioni possono aggirare le restrizioni e raggiungere informazioni riservate. Tra le situazioni più frequenti rientrano configurazioni errate, procedure di recupero delle credenziali insufficientemente protette e interfacce amministrative accessibili senza adeguate misure di sicurezza.
7. Limitazioni nel monitoraggio degli accessi e nella produzione di report
8.Moltiplicazione delle policy e incoerenza delle regole di autorizzazione
9. Assenza di una governance delle identità non umane e degli account di servizio
Assenza di una governance delle identità non umane e degli account di servizio Oltre agli account associati alle persone, le infrastrutture aziendali utilizzano numerose identità non umane, tra cui script automatici, workload, API e account di servizio. Queste entità possono disporre di autorizzazioni particolarmente ampie senza che sia sempre identificato un responsabile della loro gestione. Se mancano procedure per monitorarne il ciclo di vita, aggiornare periodicamente le chiavi di accesso e circoscriverne i privilegi alle sole funzioni necessarie, possono trasformarsi in punti di ingresso difficili da individuare e potenzialmente pericolosi per la sicurezza dell’infrastruttura.
10. Mancanza di verifiche periodiche e revisione delle autorizzazioni
Yookey, la soluzione IAM basata su Keycloak
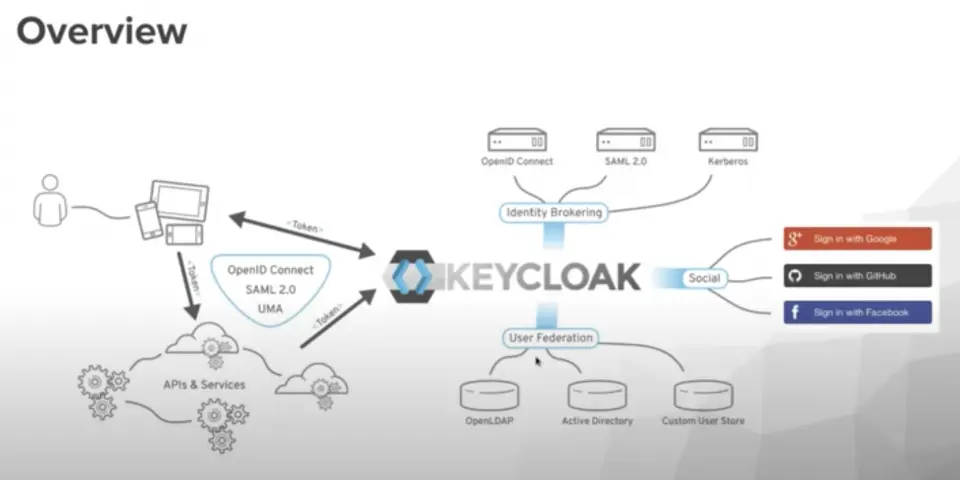
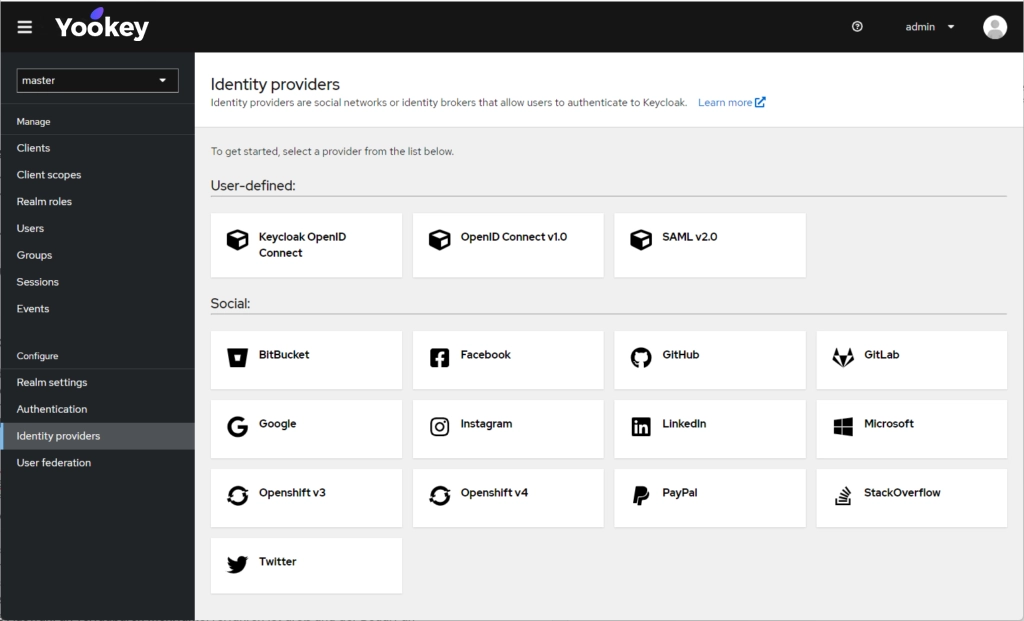
Yookey è una piattaforma di Identity and Access Management (IAM) basata su Keycloak, progettata per garantire una gestione sicura e strutturata delle identità digitali e degli accessi a risorse, applicazioni e servizi.
La soluzione semplifica e rende più sicure le attività di onboarding e offboarding, grazie all’integrazione con il Single Sign-On (SSO) e all’automazione dei processi di gestione degli accessi. L’adozione di meccanismi di autenticazione multi-fattore (MFA) consente inoltre di aumentare il livello di protezione degli account fin dal primo accesso.
L’intero ciclo di vita delle identità viene tracciato, monitorato e documentato in modo strutturato, supportando l’organizzazione nella gestione dei requisiti di conformità normativa, tra cui quelli previsti da NIS2 e ISO 27001.
Parla direttamente con il nostro team per ulteriori informazioni.